PHP ve Siber Güvenlik: Güncel Tehditler ve Önleyici Stratejiler
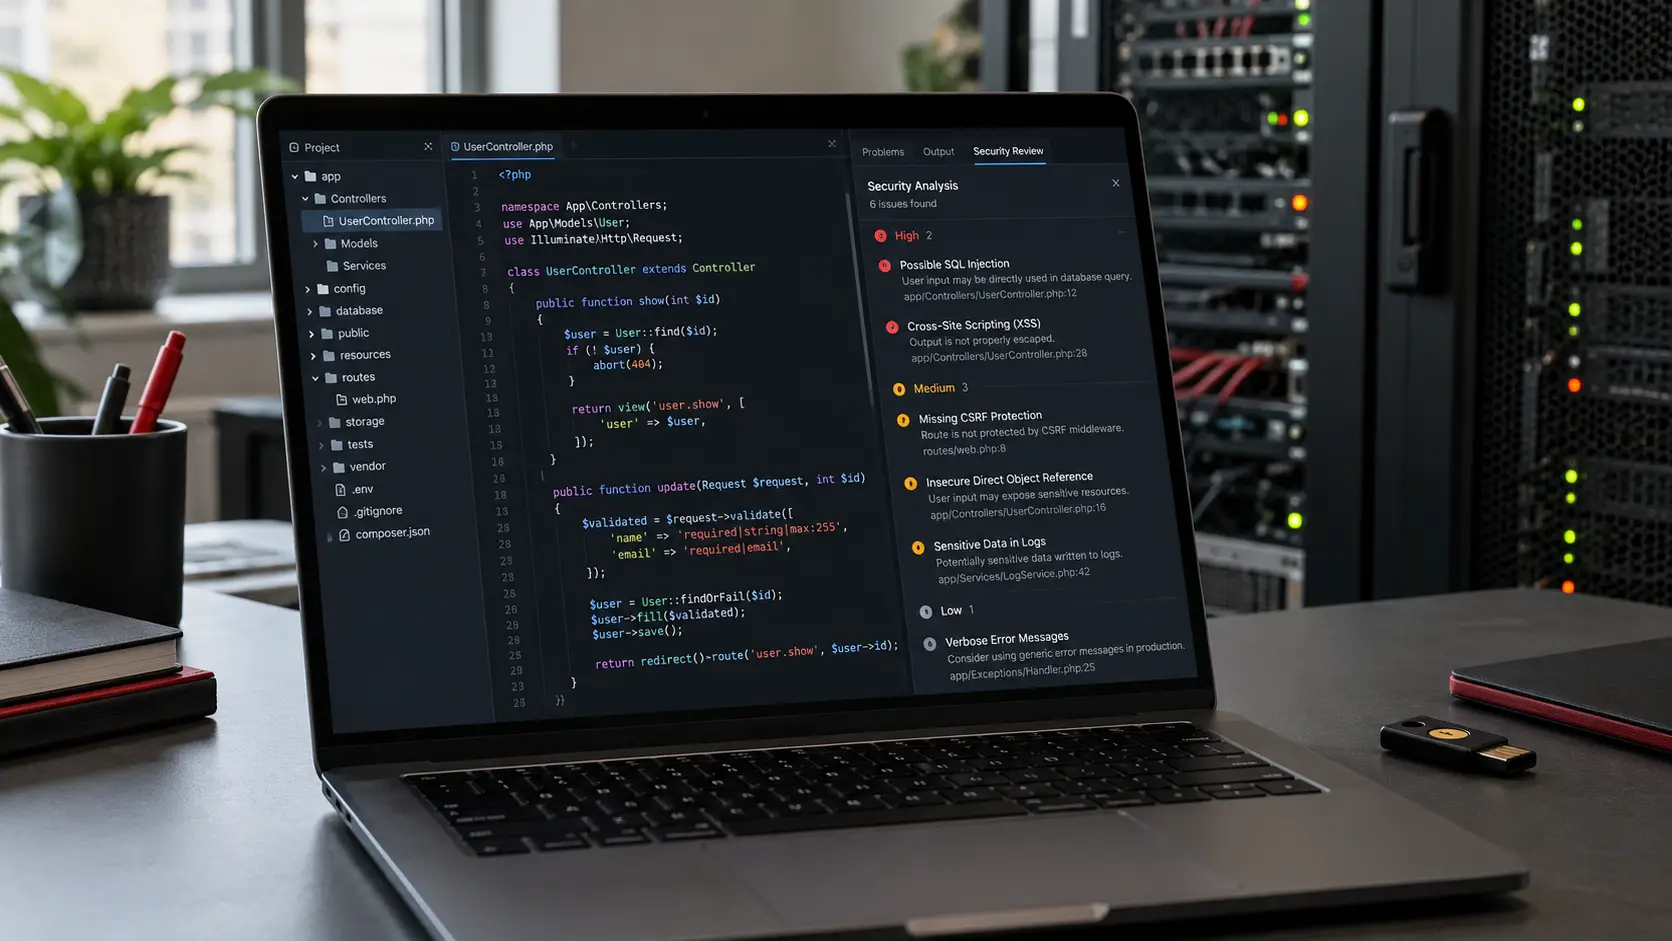
PHP uygulamalarında güvenlik açıklarının tespiti ve izlenmesi, otomatik araçlar ile manuel testlerin birlikte kullanılmasıyla sağlanır. Ayrıca, güvenlik standartları ve yasal uyumluluklar PHP siber güvenlik için kritik öneme sahiptir.
PHP Uygulamalarında Siber Güvenlik Tehditlerinin Genel Görünümü
PHP, web geliştirme dünyasında yaygın olarak kullanılan bir programlama dilidir. Bu yaygın kullanım, aynı zamanda PHP tabanlı uygulamaların siber saldırılara karşı hedef haline gelmesine neden olmaktadır. Özellikle günümüzde, saldırganlar karmaşık yöntemlerle uygulamalarda güvenlik açıkları aramakta ve bu açıklardan yararlanarak veri ihlalleri veya sistem kontrolü elde etmeye çalışmaktadır.
PHP uygulamalarında en sık karşılaşılan tehditler arasında SQL enjeksiyonu, XSS (Cross-Site Scripting), CSRF (Cross-Site Request Forgery), dosya yükleme açıkları ve kimlik doğrulama zaafiyetleri yer almaktadır. Bu tehditler, uygulamanın işlevselliğini bozmanın yanı sıra, kullanıcı verilerinin kötü niyetli kişilerin eline geçmesine yol açabilmektedir.
Güncel PHP Güvenlik Tehditleri ve Özellikleri
SQL Enjeksiyonu Saldırıları
SQL enjeksiyonu, saldırganların kötü amaçlı SQL komutlarını uygulamanın veri tabanına enjekte ederek veri tabanı üzerinde yetkisiz işlemler yapmasını sağlar. Özellikle kullanıcı girdilerinin doğrudan SQL sorgularında kullanılması bu saldırıya davetiye çıkarır.
Cross-Site Scripting (XSS)
XSS saldırıları, kullanıcıların tarayıcılarına zararlı komutlar enjekte edilerek, oturum çalma veya kötü niyetli scriptlerin çalıştırılması gibi sonuçlar doğurur. Bu saldırılar genellikle kullanıcı girişlerinin doğrulanmaması nedeniyle ortaya çıkar.
Cross-Site Request Forgery (CSRF)
CSRF, bir kullanıcının kimlik bilgileriyle kötü niyetli eylemlerin gerçekleştirilmesine olanak tanır. PHP uygulamalarında uygun koruma mekanizmaları olmadan, saldırganlar kullanıcı adına işlem yapabilir.
Dosya Yükleme Güvenlik Açıkları
Dosya yükleme izinlerinin yanlış yapılandırılması, saldırganların zararlı dosyaları sunucuya yükleyerek sistemde kontrol sağlamasına neden olabilir. Bu, PHP uygulamalarında kritik bir güvenlik riski olarak kabul edilir.
PHP Uygulamalarında Siber Güvenliği Güçlendiren Önleyici Stratejiler
Giriş Doğrulama ve Veri Sanitasyonu
PHP uygulamalarında kullanıcıdan alınan verilerin mutlaka doğrulanması ve temizlenmesi gerekir. Prepared statements kullanarak SQL sorgularını güvenli hale getirmek, HTML özel karakterlerini filtrelemek ve uygun regex kontrolleri yapmak, temel koruma yöntemlerindendir.
CSRF Koruması İçin Token Kullanımı
Form tabanlı işlemlerde CSRF token'ları kullanmak, yetkisiz isteklerin önlenmesinde etkili bir yöntemdir. PHP'de bu tokenların oluşturulması, doğrulanması ve süreli tutulması güvenliği artırır.
Güçlü Kimlik Doğrulama ve Yetkilendirme Mekanizmaları
Kullanıcı kimlik doğrulama süreçlerinde şifrelerin hashlenmesi ve yetkilendirme kontrollerinin sıkı tutulması gerekir. Ayrıca, oturum yönetimi için güvenli cookie kullanımı ve oturum zaman aşımı gibi tedbirler alınmalıdır.
Dosya Yükleme ve Yönetiminde Güvenlik Tedbirleri
Dosya uzantılarının kontrol edilmesi, yüklenen dosyaların izinlerinin sınırlandırılması ve mümkünse dosyaların sunucu dışında güvenli bir alanda tutulması önerilir. Ayrıca, yüklenen dosyaların içeriğinin taranması ek bir güvenlik katmanı sağlar.
PHP Versiyonları ve Güncel Güvenlik Güncellemeleri
PHP'nin eski sürümleri, bilinen güvenlik açıkları barındırabilir. Bu nedenle, güncel sürüme geçmek ve düzenli olarak güvenlik yamalarını uygulamak kritik öneme sahiptir. Ayrıca, kullanılan üçüncü taraf kütüphanelerin de güncel ve güvenli olması sağlanmalıdır.
PHP Uygulamalarında Güvenlik Açıklarının Tespiti ve İzlenmesi
PHP siber güvenlik alanında proaktif olmak, sadece önleyici tedbirler almakla sınırlı değildir. Uygulamalarda ortaya çıkabilecek yeni güvenlik açıklarının hızlıca tespit edilmesi ve izlenmesi de büyük önem taşır. Bu bağlamda, güvenlik açıklarını tespit etmek için otomatik araçlar ve manuel testler birlikte kullanılmalıdır.
Otomatik Güvenlik Tarayıcıları
PHP uygulamalarında yaygın olarak kullanılan otomatik güvenlik tarayıcıları, bilinen zafiyetleri ve yanlış yapılandırmaları hızlıca ortaya çıkarabilir. Örneğin, OWASP ZAP veya Nikto gibi araçlar, web uygulamalarını tarayarak SQL enjeksiyonu, XSS ve diğer yaygın tehditlere karşı zafiyetleri raporlar. Bu araçların düzenli olarak kullanılması, potansiyel açıkların erken aşamada fark edilmesini sağlar.
Manuel Penetrasyon Testleri
Otomatik araçların tespit edemediği karmaşık güvenlik açıklarını bulmak için manuel penetrasyon testleri yapılmalıdır. Güvenlik uzmanları, uygulamanın işleyiş mantığını anlayarak özel saldırı senaryoları geliştirir ve zafiyetleri ortaya çıkarır. Bu yöntem, özellikle kritik uygulamalarda güvenlik seviyesini artırmak için tercih edilir.
Loglama ve İzleme Sistemleri
PHP uygulamalarında güvenlik olaylarının takibi için kapsamlı loglama yapılmalıdır. Sunucu erişim kayıtları, uygulama hata kayıtları ve güvenlik olayları detaylı şekilde izlenmelidir. Anormal aktivitelerin tespiti için log analiz araçları kullanılabilir. Böylece, saldırı girişimleri hızlıca fark edilip müdahale edilebilir.
PHP Siber Güvenlikte Güncel Standartlar ve Uyumluluk
PHP uygulamalarında güvenlik standartlarına uyum, sadece teknik güvenlik önlemleri değil, aynı zamanda yasal ve sektörel gerekliliklerin de karşılanmasını içerir. Özellikle Kişisel Verilerin Korunması Kanunu (KVKK) ve Genel Veri Koruma Yönetmeliği (GDPR) gibi düzenlemeler, uygulamaların veri güvenliğini artırmak için önemli çerçeveler sunar.
Güvenlik Standartlarına Uyumun Önemi
PHP siber güvenlik kapsamında OWASP Top 10 gibi uluslararası güvenlik standartlarına uyum sağlamak, uygulamanın temel güvenlik risklerine karşı koruma sağlar. Bu standartlar, geliştiricilere en kritik güvenlik açıklarını önceliklendirme ve yönetme konusunda rehberlik eder.
Veri Koruma ve Şifreleme Teknikleri
Kullanıcı verilerinin korunması için PHP uygulamalarında veritabanı şifreleme, SSL/TLS kullanımı ve hassas verilerin güvenli bir şekilde saklanması gereklidir. Ayrıca, şifrelerin güvenli algoritmalarla hashlenmesi ve gerektiğinde çift faktörlü kimlik doğrulama sistemlerinin entegre edilmesi önerilir.
Uyumluluk Denetimleri ve Sürekli İyileştirme
Güvenlik uyumluluğu sağlamak için düzenli denetimler yapılmalı ve ortaya çıkan eksiklikler hızla giderilmelidir. Sürekli iyileştirme yaklaşımı benimsenerek, PHP uygulamalarının güvenlik durumu güncel tehditlere karşı güçlendirilmelidir.
Sonuç ve Tavsiyeler
PHP tabanlı uygulamalarda siber güvenlik, sadece teknik önlemlerle değil, aynı zamanda düzenli eğitim ve farkındalık ile desteklenmelidir. Uygulama geliştiricileri, güvenlik ilkelerini proje yaşam döngüsünün her aşamasına entegre etmeli, güvenlik testlerini düzenli olarak yapmalıdır. Böylece, olası tehditlere karşı daha dayanıklı ve güvenli web uygulamaları ortaya çıkarılabilir.
Benzer Yazılar
Projeniz İçin Birlikte Plan Yapalım
İhtiyaçlarınızı paylaşın; projenizin kapsamını ve sonraki adımlarını birlikte değerlendirelim.